
Tecnico2026-10-02

Il controllo degli accessi all’irrigazione remota deve specificare chi può eseguire ciascuna azione, su quali apparecchiature e a quali condizioni. Visualizzare una tendenza di umidità del suolo, richiedere un ciclo irriguo approvato, modificare un'impostazione del fertilizzante e creare un altro amministratore sono autorizzazioni diverse. Un unico accesso condiviso rende queste distinzioni difficili da applicare e verificare.
Valvola manuale per irrigazione con corpo nero, maniglia blu e anello di collegamento blu. Questa fotografia dell'hardware non mostra un attuatore remoto né dimostra permessi dell'account. Foto: IRRINEX.
Questa guida sviluppa una matrice originale dei ruoli aziendali, un esempio di accesso temporaneo e un esercizio di accettazione. Sono proposte organizzative, non dichiarazioni su funzionalità disponibili in uno specifico controller IRRINEX o in una piattaforma cloud. Verificare che l'attrezzatura e il servizio selezionati possano far rispettare la configurazione richiesta.
Elencare le azioni di cui le persone hanno realmente bisogno durante una normale settimana irrigua. Includere revisione delle osservazioni, riconoscimento degli allarmi, richiesta di avvii e arresti, modifica dei programmi, modifica delle soglie di controllo, manutenzione delle attrezzature e amministrazione degli utenti. Identificare quali azioni possono cambiare l'erogazione dell'acqua e quali influenzano soltanto le informazioni.
Guida NIST alla sicurezza della tecnologia operativa, SP 800-82r3, descrive l'accesso basato sui ruoli e la limitazione dei privilegi alle funzioni richieste dal lavoro di una persona. Sottolinea inoltre che i controlli degli accessi devono rispettare l'affidabilità operativa e la sicurezza. Le indicazioni di settembre 2023 forniscono il principio generale; le assegnazioni dei ruoli seguenti sono un esempio irriguo originale.
Per ogni azione identificare la risorsa interessata e le dipendenze condivise. Il permesso di azionare una valvola in campo non deve includere implicitamente modifiche alle protezioni della pompa condivisa. Analogamente, confermare un allarme non deve autorizzare automaticamente a disabilitare la regola che lo ha generato.
La guida alla progettazione degli allarmi irrigui distingue un avviso utile dalla risposta necessaria. Includere le responsabilità di risposta identificate nella revisione delle autorizzazioni, affinché una persona autorizzata possa eseguire l'azione prevista senza ricevere diritti di controllo non pertinenti.
Annotare chi approva le modifiche operative sostanziali e chi verifica l'amministrazione degli account. In una piccola azienda una persona può svolgere più compiti, ma il registro dovrebbe comunque mostrare quale compito giustificava un'azione. Il solo titolo professionale non definisce tutte le autorizzazioni che il software dovrebbe concedere.
Usare un numero ridotto di ruoli coerenti con le attività dell'azienda agricola. Definire l'ambito dei campi o delle attrezzature separatamente dal ruolo: un operatore del blocco Nord e uno del blocco Sud possono condividere la stessa definizione del ruolo pur controllando risorse diverse. Verificare se l'appartenenza a un gruppo conferisce altrove autorizzazioni più ampie.
| Ruolo | Attività ordinaria | Autorizzazione alla valutazione | Autorizzazione separata da preservare |
|---|---|---|---|
| Osservatore | Esaminare tendenze di campo assegnate e registri operativi | Leggere le osservazioni concordate | Nessuna richiesta operativa o modifica della configurazione |
| Operatore in campo | Eseguire lavori di irrigazione approvati sui blocchi assegnati | Richiedere avvii, pause o arresti supportati nell'ambito concordato | Nessun blocco non pertinente, modifica delle impostazioni di sicurezza o amministrazione degli utenti |
| Agronomo | Esaminare le osservazioni colturali e proporre una modifica irrigua | Leggere i dati pertinenti e preparare una proposta di programma | L’attivazione richiede il processo di approvazione separato dell’azienda |
| Tecnico di manutenzione | Diagnosticare e manutenere l'attrezzatura identificata | Accesso nominativo e temporaneo per l'attività di servizio approvata | Nessun accesso ampio permanente o modifica operativa non correlata |
| Amministratore dell'account | Gestisci gli account nominativi e gli accessi assegnati | Eseguire l'amministrazione documentata degli account | L'autorità dell'account non fornisce da sola l'approvazione agronomica |
Decidere chi attiva un programma proposto e come viene registrata tale approvazione. Alcuni prodotti separano preparazione e attivazione nel software; altri richiedono una procedura operativa documentata perché il prodotto non distingue le due fasi. Registrare il limite, anziché descrivere una convenzione manuale come un'autorizzazione imposta tecnicamente.
I poteri amministrativi possono consentire a una persona di concedere diritti aggiuntivi, anche a sé stessa. Esaminare separatamente queste modifiche e conservare un registro. Una matrice che nasconde questa autorità pratica può dare all'azienda un'impressione fuorviante di separazione.
Mantenere le autorizzazioni comprensibili per chi le usa. Se un lavoratore deve scegliere tra più account per svolgere un'attività ordinaria, rivedere il progetto con quel lavoratore. L'obiettivo è un insieme supportato di azioni necessarie con responsabilità tracciabile, anziché un elenco complicato che nessuno può mantenere.
Usa account nominativi affinché i registri operativi possano essere associati a una persona o a un'integrazione di servizio chiaramente identificata. Conferma protezioni di accesso disponibili, processo di recupero e contatto amministrativo prima di concedere l'accesso. Evita di basare il lavoro ordinario su un accesso amministratore condiviso dell'installatore.
Per l'accesso remoto, richiedere l'autenticazione a più fattori supportata e predisporre un recupero utilizzabile dal personale autorizzato. Un accesso riuscito dimostra un controllo dell'identità; non significa che l'account debba poter azionare ogni valvola. La decisione sui permessi deve comunque considerare l'azione richiesta e il suo ambito.
Il giunto Guida alla protezione del software di accesso remoto, pubblicato da CISA, NSA e partner nel giugno 2023, raccomanda accessi con privilegi ridotti, autenticazione adeguata e monitoraggio delle attività remote. Applicare questi principi mediante un progetto supportato per l'azienda agricola; questo articolo non prescrive uno specifico prodotto di desktop remoto o una particolare configurazione di rete.
Verificare tutti i percorsi operativi supportati, come applicazione mobile, interfaccia web, integrazione approvata e controllo locale. Nascondere un pulsante in una schermata non dimostra che un altro percorso rifiuti la stessa richiesta vietata. Chiedere al fornitore di dimostrare l'applicazione delle regole in un ambiente di prova non operativo o in una prova controllata autorizzata.
La guida all'architettura dei programmatori aiuta a identificare i dispositivi dietro lo schermo. Associare le autorizzazioni al programmatore, alla stazione o all'attrezzatura di campo effettivi e confermare che cosa accade quando un'uscita viene riassegnata o un settore rinominato.
Consideriamo un'azienda agricola immaginaria con i settori nord N1 e N2 e un settore sud separato S1. Mira è un'operatrice in campo assegnata a N1 e N2. Omar è un agronomo che può esaminare le informazioni e preparare proposte, ma non attivare un programma. Devon è un tecnico con accesso all'attività di calibrazione N1 durante un periodo di manutenzione approvato.
In questo esempio, l'autorizzazione di Devon inizia alle 13:00 UTC, incluse, e termina alle 14:30 UTC, escluse, nella stessa data indicata. Si tratta di una finestra di 90 minuti. L'attività di calibrazione consentita richiede anche la condizione di manutenzione concordata per l'attrezzatura. Orari, persone e autorizzazioni sono dati inventati per una prova di accettazione.
| Richiesta | Ambito pertinente | Risultato di autorizzazione previsto |
|---|---|---|
| 13:15 — Mira richiede il programma approvato v7 su N1 | Settore assegnato e azione consentita | Il consenso può essere valido; le condizioni operative devono comunque consentire l'esecuzione |
| 13:17 — Mira richiede un funzionamento su S1 | S1 è fuori dai blocchi assegnati a lei | Negare la richiesta per ambito insufficiente dei beni |
| 13:20 — Omar attiva il programma proposto v8 il N1 | L'autorizzazione a proporre non comprende l'attivazione | Negare l'attivazione e conservare la proposta per la verifica |
| 14:20 — Devon modifica la calibrazione N2 | L'autorizzazione temporanea copre soltanto N1 | Rifiuta la richiesta anche se rientra nella finestra temporale |
| 14:29 — Devon salva la modifica approvata della calibrazione di N1 | Attività e risorsa corrette, entro la finestra | Il consenso può essere concesso soltanto se è soddisfatta la condizione di manutenzione richiesta |
| 14:30 — Devon ripete la modifica N1 | È stata raggiunta la fine esclusiva della finestra | Negare secondo la regola dichiarata per autorizzazioni scadute |
L'esercizio verifica tre motivi indipendenti per negare l'accesso: una risorsa non assegnata, un'azione vietata e un'autorizzazione scaduta. Mostra anche perché una decisione positiva sui permessi sia condizionata. Una richiesta consentita non aggira modalità di manutenzione, vincoli idraulici o altre protezioni operative.
Definire come viene gestita un'azione già in corso quando scade l'accesso temporaneo. Chiedere anche delle richieste in coda, delle sessioni memorizzate e degli strumenti remoti che rimangono connessi. Non presumere che modificare un'impostazione dell'account annulli immediatamente tutti i comandi in attesa o arresti in sicurezza un evento irriguo in corso.
Il controllo degli accessi determina se un account identificato può richiedere un'azione. Interblocchi e logica di controllo determinano se e come l'installazione può eseguirla. Servono entrambi: un operatore fidato può chiedere qualcosa non consentito da alimentazione idrica, stato delle valvole o condizioni di manutenzione attuali.
Mantenere la sequenza degli interblocchi di pompa e valvole. Non assegnare a un ruolo generico di operatore una comoda forzatura che escluda una condizione richiesta di portata o valvola. Ogni procedura operativa eccezionale richiede una propria verifica competente e un ambito documentato.
Distinguere una richiesta di arresto dell'applicazione dalle procedure locali di emergenza dell'installazione. Una richiesta remota dipende dalla comunicazione e dal comportamento supportato dal programmatore. Può essere necessaria una risposta locale documentata se una persona non riesce ad accedere, il collegamento in campo non è disponibile o la visualizzazione non è aggiornata.
Concordare tale risposta con l’installatore e il personale responsabile dell’azienda prima di limitare gli account. La Guida all'irrigazione con internet inaffidabile esamina i guasti di esecuzione locale e comunicazione. Le modifiche delle autorizzazioni vanno valutate insieme a queste dipendenze operative.
Rendere l'accesso di recupero tracciabile e pratico. Indicare chi può ripristinare l'accesso autorizzato, come viene verificata l'identità e come si registra l'evento. Provare la procedura con un account controllato, anziché scoprire durante un problema irriguo che ogni metodo di recupero dipende da un telefono non disponibile.
Quando un tecnico termina, registra lavoro completato, modifiche di configurazione, guasti rimanenti e accessi da chiudere. Conferma il processo documentato di rimozione dei suoi account, sessioni e integrazioni approvate. Usa i controlli supportati dal fornitore, tenendo conto di eventuali lavori ancora in corso.
Per un lavoratore in uscita, trasferisci responsabilità e lavori attivi prima di rimuovere l'accesso all'orario concordato. Identifica programmi pianificati o notifiche associati all'account affinché la rimozione di una persona non lasci una lacuna inspiegata nelle operazioni aziendali.
Riesaminare l'accesso dopo un cambio di operatore del settore, la sostituzione di un programmatore o la fine dell'accordo di assistenza di un fornitore. Tenere distinte le identità dei servizi dalle persone: un'integrazione documentata può richiedere accesso continuativo anche quando chi l'ha configurata se ne va, ma titolarità e permessi devono comunque essere riesaminati.
Conservare i registri di concessioni, modifiche e revoche con la persona che le ha autorizzate. Dove la piattaforma non può fornire una scadenza o una restrizione di ambito richiesta, documentare il limite e concordare un'alternativa supportata. Una voce irrisolta deve restare visibile nel registro operativo.
Creare account di prova che rappresentino i ruoli concordati e usare, ove possibile, un ambiente non operativo. Per le verifiche dipendenti dalle apparecchiature, usare una procedura autorizzata e supervisionata che protegga l'operazione irrigua. Lo scopo è verificare i permessi proposti dall'azienda stessa, non sondare sistemi al di fuori di tale autorità.
| Controllo | Prove | Che cosa stabilisce |
|---|---|---|
| Operazione consentita | Account identificato, risorsa assegnata ed esito dell'autorizzazione registrato | Il ruolo previsto può richiedere l'azione necessaria |
| Compito o appezzamento vietato | Richiesta negata e configurazione operativa invariata | Il percorso verificato applica il confine specificato |
| Confine della concessione temporanea | Prove prima, al momento e dopo l'ora di fine concordata | Il comportamento di scadenza dichiarato viene applicato |
| Modifica e rimozione | Azione dell’amministratore più controlli supportati delle sessioni e delle integrazioni | La modifica di accesso testata ha avuto effetto nell'ambito documentato |
| Condizioni operative e di recupero | Risposta approvata a una richiesta negata o a un accesso non disponibile | Il personale mantiene una procedura operativa pratica con responsabilità definite |
Per ogni risultato, conservare versione della politica, orario della prova, percorso usato, esito previsto, esito effettivo e revisore. Separare la decisione di autorizzazione dalla consegna del comando, dal movimento fisico della valvola e dalla portata misurata. Un messaggio sullo schermo che indica «accettato» non dimostra che siano avvenuti tutti e quattro.
Esaminare i registri di supporto con operatore e fornitore. Devono permettere all'azienda di ricostruire richieste e modifiche pertinenti senza esporre password o codici di autenticazione. Annotare dove mancano evidenze e riprovare i permessi interessati dopo una modifica significativa di piattaforma, ruolo o apparecchiatura.
Assegna le azioni e le apparecchiature necessarie a ciascuna persona. Mantieni separata l'amministrazione più ampia degli account dove supportato e documenta ogni concentrazione inevitabile di autorità e il relativo processo di revisione.
Rafforza l'accesso, ma i permessi sulle risorse e sulle azioni devono comunque essere applicati. Verificare che all'account sia negato l'accesso ai blocchi non assegnati anche dopo un'autenticazione valida.
Non presumere che sia così. Accesso all'account, richieste in coda ed esecuzione locale del programmatore possono comportarsi diversamente. Confermare il comportamento documentato e usare la procedura operativa approvata dell'installazione quando occorre intervenire su un evento irriguo.
Prodotti pertinenti a questa guida all’irrigazione.
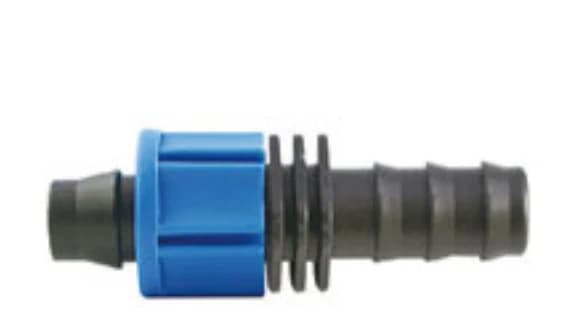
Manicotto portagomma con bloccaggio con campi tecnici supportati dal catalogo e chiaramente documentati. Confronta la scheda esatta, la variante e i requisiti del progetto prima di una richiesta tecnica.
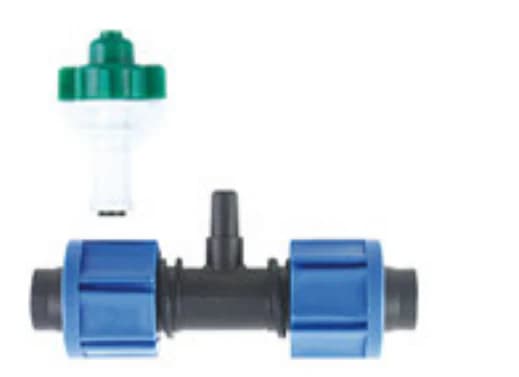
Raccordo a T con bloccaggio con campi tecnici supportati dal catalogo e chiaramente documentati. Confronta la scheda esatta, la variante e i requisiti del progetto prima di una richiesta tecnica.
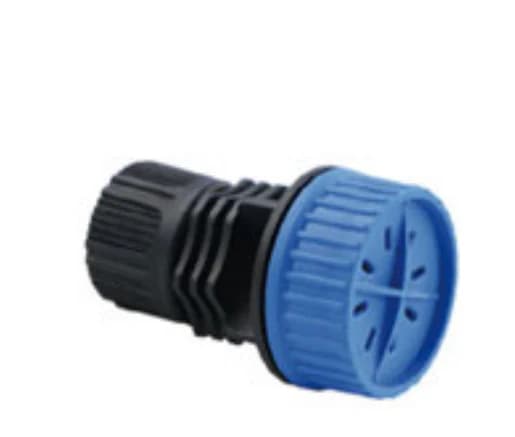
Valvola di lavaggio femmina con campi tecnici supportati dal catalogo e chiaramente documentati. Confronta la scheda esatta, la variante e i requisiti del progetto prima di una richiesta tecnica.
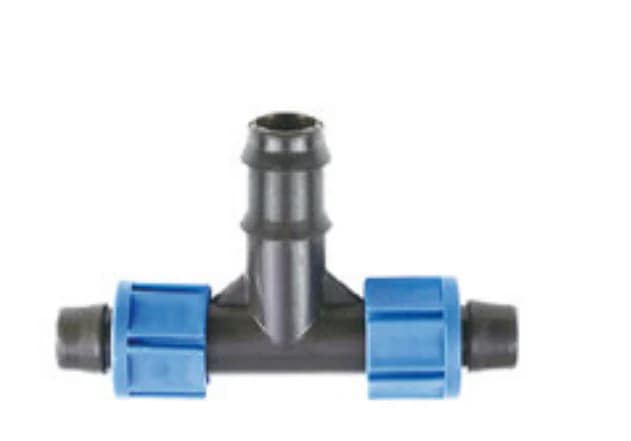
Raccordo a T portagomma e con bloccaggio con campi tecnici supportati dal catalogo e chiaramente documentati. Confronta la scheda esatta, la variante e i requisiti del progetto prima di una richiesta tecnica.


