
Technique2026-10-02

Le contrôle des accès à l'irrigation à distance doit préciser qui peut effectuer chaque action, sur quel équipement et dans quelles conditions. Consulter une tendance d'humidité du sol, demander une irrigation approuvée, modifier un réglage de fertilisation et créer un nouvel administrateur sont des autorisations distinctes. Un identifiant partagé rend ces distinctions difficiles à appliquer et à examiner.
Vanne manuelle d’irrigation à corps noir, poignée bleue et bague de raccordement bleue. Cette photographie du matériel ne montre pas d’actionneur à distance et ne démontre pas les permissions d’un compte. Photo : IrriNex.
Ce guide propose une matrice originale des rôles agricoles, un exemple d'accès temporaire et un exercice de réception. Ce sont des modalités de fonctionnement proposées, et non des affirmations sur les fonctions d'un programmateur IrriNex ou d'une plateforme cloud particulière. Confirmez que les équipements et le service choisis peuvent faire respecter l'organisation requise.
Dressez la liste des actions nécessaires pendant une semaine ordinaire d'irrigation : consulter les observations, acquitter les alarmes, demander des démarrages et arrêts, modifier les programmes et seuils de commande, entretenir les équipements et administrer les utilisateurs. Distinguez les actions qui peuvent modifier la distribution d'eau de celles qui concernent uniquement l'information.
Le Guide de sécurité des technologies opérationnelles du NIST, SP 800-82r3, décrit les accès fondés sur les rôles et la limitation des privilèges aux fonctions nécessaires au travail d'une personne. Il souligne aussi que les contrôles d'accès doivent respecter la fiabilité et la sécurité du fonctionnement. Ce guide de septembre 2023 fournit le principe général ; les rôles ci-dessous constituent un exemple original d'irrigation.
Pour chaque action, identifiez l'équipement concerné et les dépendances partagées. L'autorisation de manœuvrer une vanne de parcelle ne doit pas inclure implicitement la modification des réglages de protection de la pompe commune. De même, acquitter une alarme ne doit pas autoriser automatiquement la désactivation de la règle qui l'a générée.
Le guide de conception des alarmes d'irrigation distingue un avertissement utile de la réponse attendue. Intégrez les responsabilités nominatives de réponse à l'examen des autorisations : l'intervenant doit pouvoir exécuter l'action prévue sans obtenir des droits de commande sans rapport avec sa tâche.
Consignez qui approuve les changements opérationnels importants et qui examine l'administration des comptes. Une même personne peut remplir plusieurs fonctions dans une petite exploitation, mais le registre doit indiquer la fonction justifiant chaque action. Un intitulé de poste ne définit pas toutes les autorisations que le logiciel devrait accorder.
Utilisez un ensemble limité de rôles correspondant au travail de l'exploitation. Définissez séparément leur périmètre géographique ou matériel : les opérateurs des secteurs Nord et Sud peuvent partager un rôle tout en commandant des équipements différents. Vérifiez si l'appartenance à un groupe ajoute ailleurs des autorisations plus larges.
| Rôle | Tâche ordinaire | Autorisation à envisager | Autorité distincte à préserver |
|---|---|---|---|
| Observateur | Examiner les tendances et les historiques des parcelles attribuées | Lire les observations convenues | Aucune demande de fonctionnement ni modification de configuration |
| Opérateur de terrain | Réaliser l'irrigation approuvée sur les secteurs attribués | Demander les démarrages, pauses ou arrêts pris en charge dans le périmètre convenu | Aucun autre secteur, réglage de sécurité ou droit d'administration des utilisateurs |
| Agronome | Examiner les observations culturales et proposer un changement d'arrosage | Lire les données pertinentes et préparer une proposition de programme | Activation soumise à la procédure d'approbation distincte de l'exploitation |
| Technicien de maintenance | Diagnostiquer et entretenir les équipements identifiés | Accès nominatif temporaire pour la tâche de service approuvée | Aucun accès large permanent ni changement opérationnel sans rapport |
| Administrateur du compte | Gérer les comptes nominatifs et les accès attribués | Effectuer l'administration documentée des comptes | Cette autorité ne constitue pas en elle-même une approbation agronomique |
Décidez qui active un programme proposé et comment l'approbation est enregistrée. Certains produits séparent techniquement préparation et activation ; d'autres nécessitent une procédure d'exploitation documentée, car cette distinction n'existe pas dans le produit. Consignez la limite sans présenter une convention manuelle comme une autorisation imposée techniquement.
Le pouvoir d'administration peut permettre d'accorder des droits supplémentaires, y compris à soi-même. Examinez ces changements séparément et conservez-en une trace. Une matrice qui masque ce pouvoir réel peut donner une impression trompeuse de séparation des responsabilités.
Les autorisations doivent rester compréhensibles pour leurs utilisateurs. Si un salarié doit choisir entre plusieurs comptes pour accomplir une tâche ordinaire, revoyez l'organisation avec lui. L'objectif est un ensemble d'actions nécessaires pris en charge et une responsabilité traçable, plutôt qu'une liste complexe que personne ne peut maintenir.
Utilisez des comptes nominatifs pour associer les historiques à une personne ou à une intégration de service clairement identifiée. Confirmez les protections de connexion disponibles, la procédure de récupération et le contact administratif avant d'accorder l'accès. Évitez de fonder le travail quotidien sur l'identifiant administrateur partagé d'un installateur.
Pour l'accès à distance, demandez une authentification multifacteur prise en charge et organisez une récupération utilisable par le personnel autorisé. Une connexion réussie établit une vérification d'identité ; elle ne signifie pas que le compte doit pouvoir manœuvrer toutes les vannes. La décision d'autorisation doit encore tenir compte de l'action demandée et de son périmètre.
Le Guide de sécurisation des logiciels d'accès à distance, publié conjointement par la CISA, la NSA et leurs partenaires en juin 2023, recommande de limiter les privilèges, d'adapter l'authentification et de surveiller l'activité distante. Appliquez ces principes avec une conception prise en charge pour l'exploitation ; cet article ne prescrit aucun logiciel particulier de bureau à distance ni configuration réseau.
Vérifiez toutes les voies de commande disponibles : application mobile, interface web, intégration approuvée et commande locale, par exemple. Masquer un bouton sur un écran ne démontre pas qu'une autre voie refuse la même demande interdite. Demandez au fournisseur une démonstration dans un environnement sans commande d'équipements en service ou lors d'un essai contrôlé autorisé.
Le guide d'architecture des programmateurs aide à identifier les appareils derrière l'écran. Associez les autorisations au programmateur, à la station ou à l'équipement réel, et vérifiez les conséquences de la réaffectation d'une sortie ou du changement de nom d'un secteur.
Prenons une exploitation fictive avec les secteurs Nord N1 et N2 et un secteur Sud distinct S1. Mira est opératrice de terrain affectée à N1 et N2. Omar est agronome : il consulte les informations et prépare des propositions, mais ne peut pas activer un programme. Devon est technicien et reçoit l'accès à la tâche d'étalonnage de N1 pendant une période de maintenance approuvée.
Dans cet exemple, l'autorisation de Devon commence à 13:00 UTC, instant inclus, et se termine à 14:30 UTC, instant exclu, à la même date indiquée. La fenêtre dure 90 minutes. L'étalonnage autorisé exige également l'état de maintenance convenu de l'équipement. Les heures, les personnes et les autorisations sont des données inventées pour un essai de réception.
| Demande | Périmètre pertinent | Résultat d'autorisation attendu |
|---|---|---|
| 13:15 — Mira demande le programme approuvé v7 sur N1 | Secteur attribué et action autorisée | L'autorisation peut être accordée ; les conditions de fonctionnement doivent encore permettre l'exécution |
| 13:17 — Mira demande une irrigation sur S1 | S1 est hors de ses secteurs attribués | Refuser pour périmètre matériel insuffisant |
| 13:20 — Omar active le programme proposé v8 sur N1 | Le droit de proposition n'inclut pas l'activation | Refuser l'activation et conserver la proposition pour examen |
| 14:20 — Devon modifie l'étalonnage de N2 | L'autorisation temporaire couvre uniquement N1 | Refuser malgré une demande située dans la fenêtre temporelle |
| 14:29 — Devon enregistre la modification approuvée d'étalonnage de N1 | Tâche et équipement corrects, dans la fenêtre | Autorisation possible uniquement si l'état de maintenance requis est satisfait |
| 14:30 — Devon répète la modification de N1 | La limite de fin exclue est atteinte | Refuser selon la règle annoncée d'expiration de l'autorisation |
L'exercice vérifie trois motifs indépendants de refus : équipement non attribué, action interdite et autorisation expirée. Il montre aussi pourquoi un accord d'accès reste conditionnel. Une demande autorisée ne contourne ni le mode maintenance, ni les contraintes hydrauliques, ni les autres protections de fonctionnement.
Définissez le traitement d'une action déjà en cours à l'expiration d'un accès temporaire. Posez aussi la question des demandes en attente, sessions conservées et outils distants toujours connectés. Ne supposez pas qu'un changement de compte annule immédiatement toute commande en attente ou arrête de manière sûre une irrigation en cours.
Le contrôle d'accès détermine si un compte identifié peut demander une action. Les interverrouillages et la logique de commande déterminent si et comment l'installation peut l'exécuter. Les deux sont nécessaires : un opérateur de confiance peut demander une action incompatible avec l'alimentation en eau, l'état des vannes ou les conditions de maintenance du moment.
Préservez la séquence d'interverrouillage de la pompe et des vannes. N'accordez pas à un rôle général d'opérateur une dérogation pratique qui neutralise une condition nécessaire de débit ou de vanne. Toute procédure exceptionnelle doit faire l'objet d'un examen compétent et d'un périmètre documenté propres.
Distinguez la demande d'arrêt dans l'application des dispositions locales d'urgence de l'installation. Une demande distante dépend de la communication et du comportement pris en charge par le programmateur. Une réponse locale documentée peut être nécessaire lorsqu'une personne ne peut pas se connecter, que la liaison de terrain est indisponible ou que l'affichage est périmé.
Organisez cette réponse avec l'installateur et les responsables de l'exploitation avant de restreindre les comptes. Le guide de l'irrigation avec un accès internet peu fiable examine l'exécution locale et les pannes de communication. Évaluez les changements d'autorisation avec ces dépendances opérationnelles.
Gardez une récupération d'accès pratique et traçable. Désignez qui peut rétablir un accès autorisé, comment son identité est vérifiée et comment l'événement est consigné. Testez la procédure avec un compte contrôlé, sans attendre un problème d'irrigation pour découvrir que toutes les méthodes dépendent d'un téléphone indisponible.
Au départ du technicien, consignez le travail réalisé, les changements de configuration, les défauts restants et les accès à terminer. Confirmez la procédure documentée de retrait concernant ses comptes, sessions et intégrations approuvées. Utilisez les moyens pris en charge par le fournisseur en tenant compte du travail encore en cours.
Pour un salarié qui quitte l'exploitation, transférez les responsabilités et les tâches actives avant de retirer l'accès à l'heure convenue. Identifiez les programmes planifiés ou notifications associés à son compte afin que son départ ne laisse pas une lacune inexpliquée dans l'organisation opérationnelle.
Réexaminez les accès lorsqu'un secteur change d'opérateur, qu'un programmateur est remplacé ou que l'assistance d'un fournisseur se termine. Distinguez les identités de service des personnes : une intégration documentée peut avoir besoin de rester accessible après le départ de son créateur, mais son responsable et ses autorisations doivent être réexaminés.
Conservez les traces d'octroi, de changement et de retrait avec l'identité de leur approbateur. Si la plateforme ne peut pas imposer une expiration ou un périmètre requis, documentez cette limite et convenez d'une solution prise en charge. Un point non résolu doit rester visible dans le registre de fonctionnement.
Créez des comptes de test représentant les rôles convenus et utilisez si possible un environnement sans commande d'équipements en service. Pour les vérifications dépendant du matériel, appliquez une procédure autorisée et supervisée qui protège l'irrigation. Le but est de tester les autorisations proposées pour l'exploitation, sans sonder des systèmes hors de cette autorité.
| Vérification | Preuve | Ce qu'elle établit |
|---|---|---|
| Tâche autorisée | Compte nominatif, équipement attribué et décision enregistrée | Le rôle prévu peut demander l'action nécessaire |
| Tâche ou secteur interdit | Demande refusée et configuration opérationnelle inchangée | La voie testée applique la limite précisée |
| Limite de l'autorisation temporaire | Essais avant, à et après l'heure de fin convenue | Le comportement d'expiration annoncé est appliqué |
| Changement et retrait | Action de l'administrateur et vérifications prises en charge des sessions et intégrations | Le changement d'accès testé a pris effet dans son périmètre documenté |
| Conditions de fonctionnement et de récupération | Réponse approuvée à un refus ou à une connexion indisponible | Le personnel dispose d'une procédure pratique et traçable |
Pour chaque résultat, conservez la version de la politique, l'heure du test, la voie utilisée, le résultat attendu, le résultat réel et le réviseur. Séparez la décision d'autorisation de la transmission de la commande, du mouvement physique de la vanne et du débit mesuré. Un message accepté à l'écran ne prouve pas que les quatre événements se sont produits.
Examinez les journaux avec l'opérateur et le fournisseur. Ils doivent permettre de reconstituer les demandes et changements pertinents sans exposer de mots de passe ni de codes d'authentification. Consignez les preuves indisponibles et retestez les droits concernés après une modification importante de plateforme, de rôle ou d'équipement.
Attribuez les actions et équipements nécessaires à son travail. Séparez l'administration plus large des comptes lorsque le système le permet, et documentez toute concentration inévitable d'autorité ainsi que sa procédure d'examen.
Elle renforce la connexion, mais les autorisations d'équipement et d'action doivent toujours être appliquées. Vérifiez que le compte ne peut pas accéder aux secteurs non attribués, même après une connexion valide.
Ne le supposez pas. L'accès au compte, les demandes en attente et l'exécution locale du programmateur peuvent se comporter différemment. Confirmez le comportement documenté et utilisez la procédure approuvée de l'installation lorsqu'une irrigation nécessite une intervention.
Produits pertinents pour ce guide d’irrigation.

Ce ensemble de tuyaux arroseur et suintant IrriNex associe 100 pi et 25 pi pour potagers et pelouses. Vérifiez les composants, les raccords et les options documentés avant de commander.

Ce kit de raccords cannelés d’irrigation IrriNex associe 1/4 po et 190 pièces pour potagers, pelouses et patios et jardinières. Vérifiez les composants, les raccords et les options documentés avant de commander.
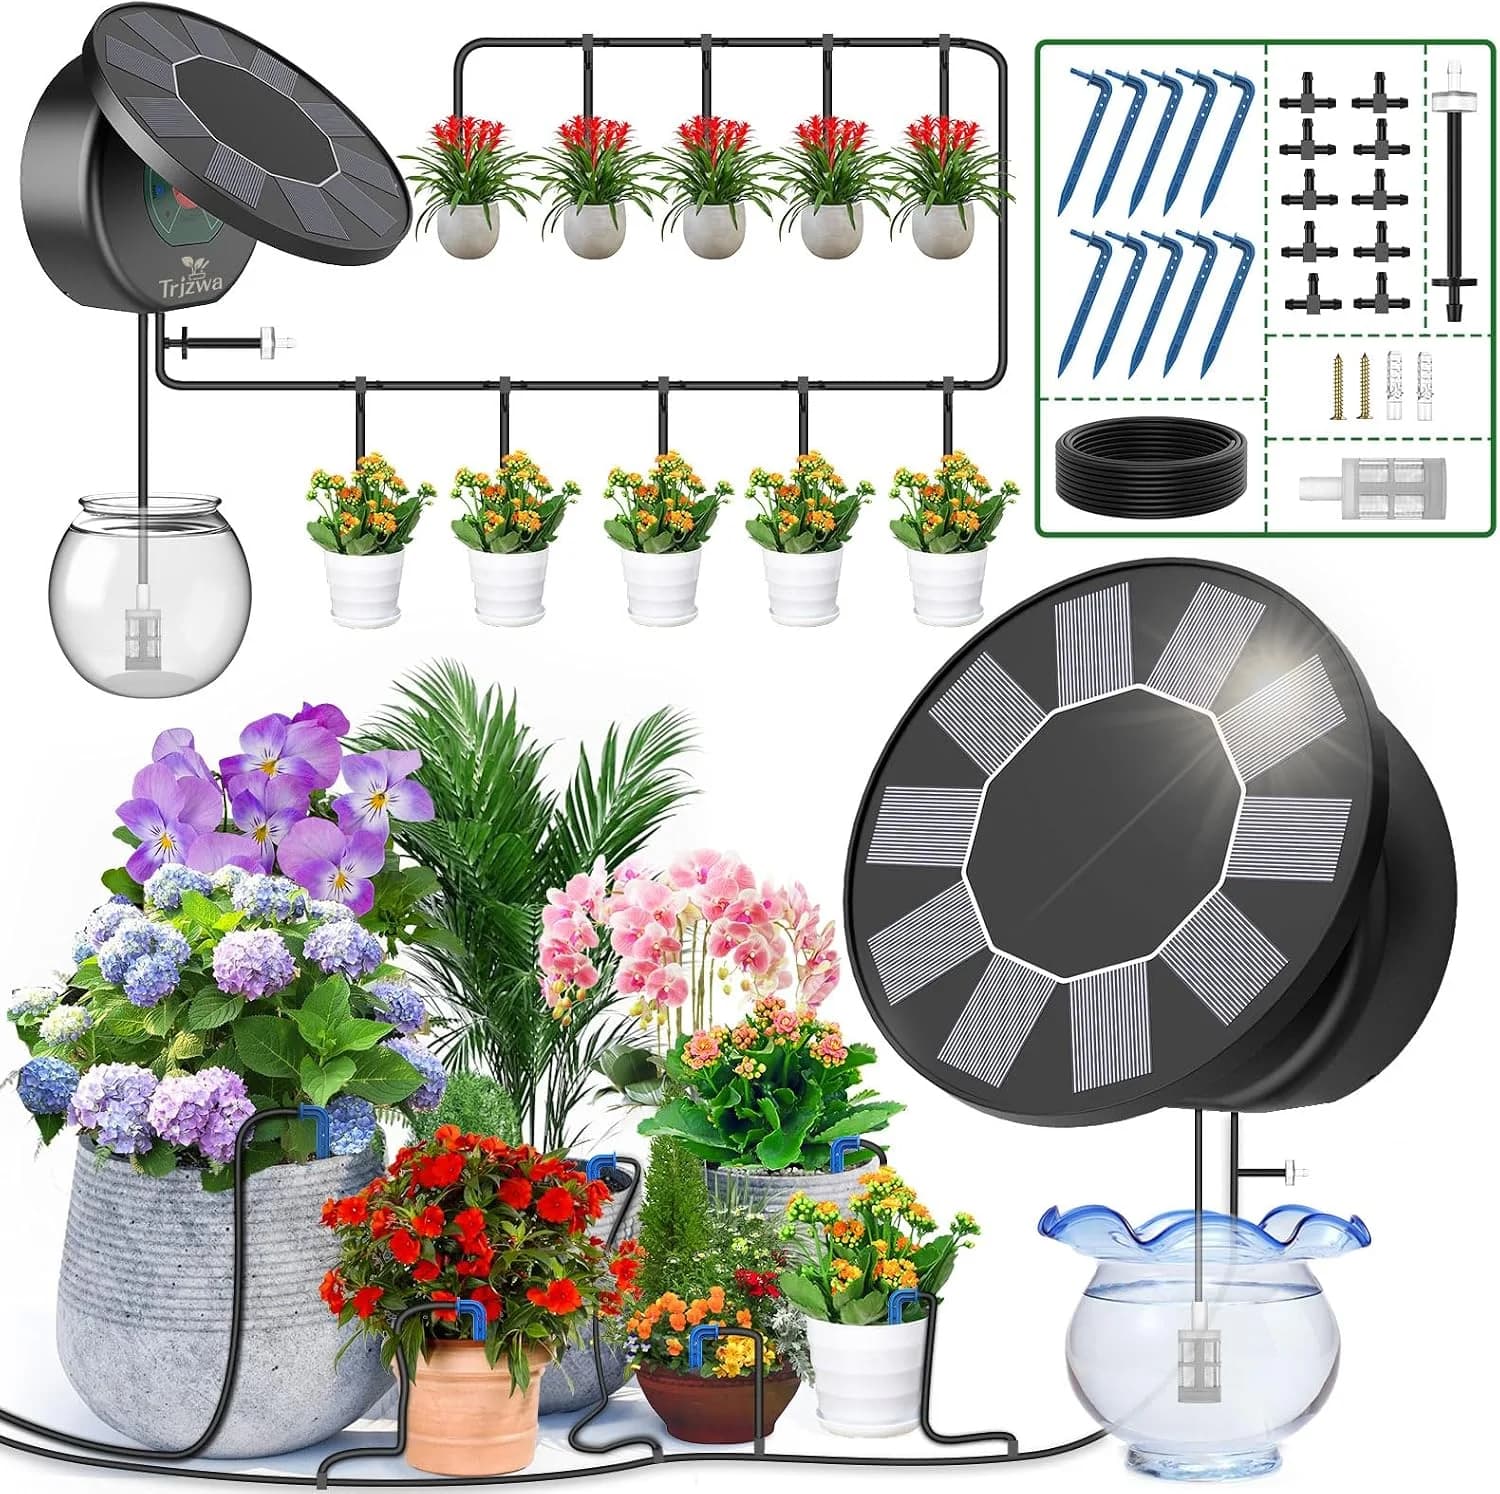
Ce kit solaire d’arrosage des plantes IrriNex associe 10 m et 32.8 pi pour patios et jardinières. Vérifiez les composants, les raccords et les options documentés avant de commander.
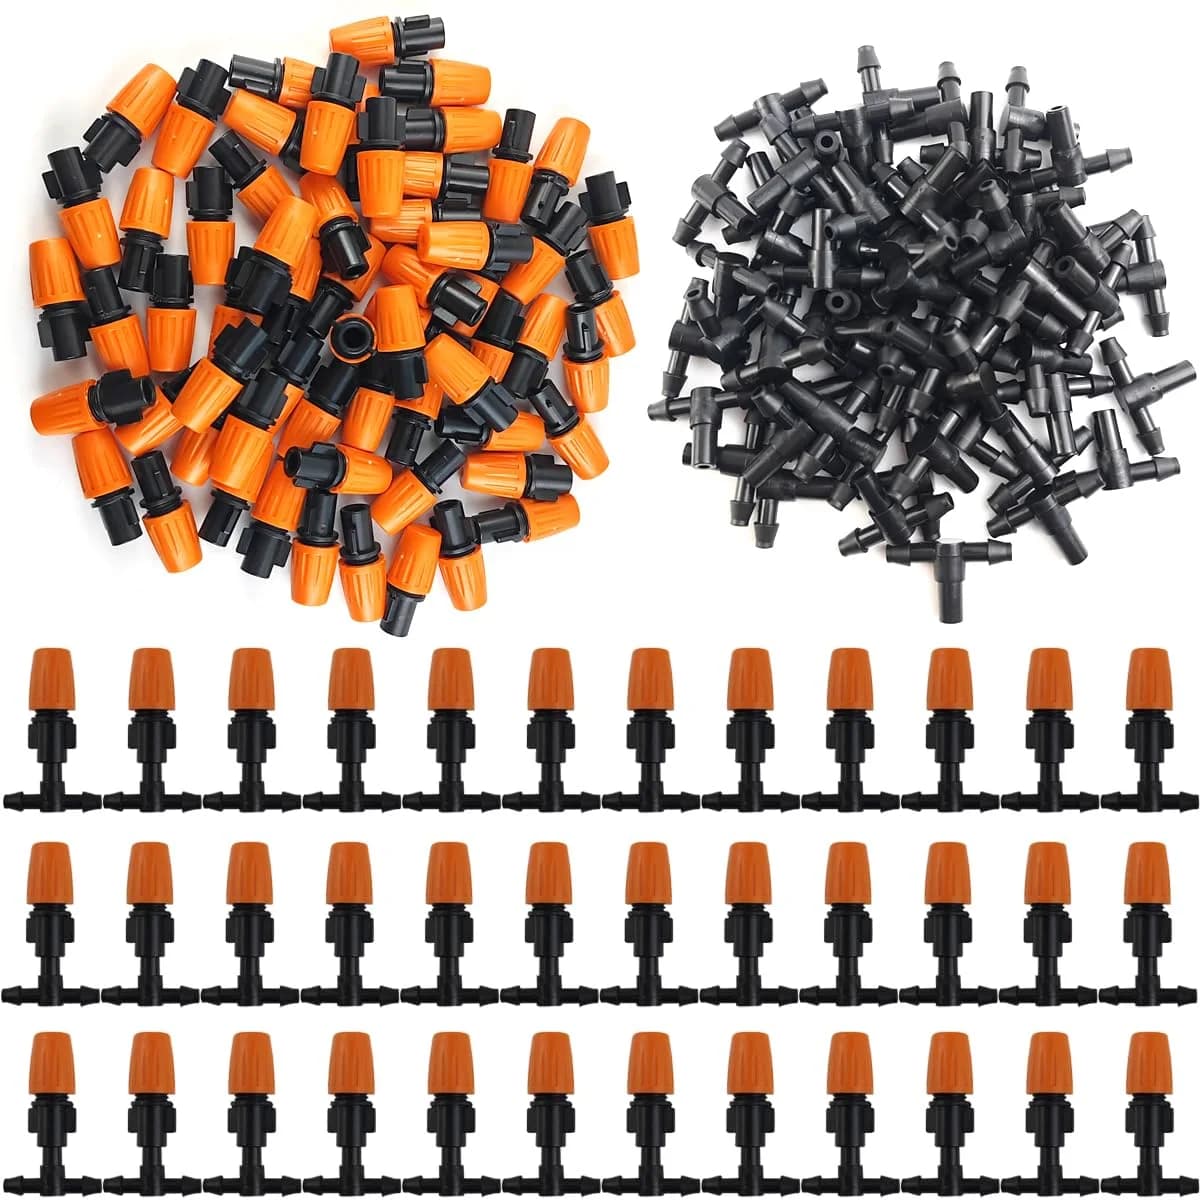
Ce ensemble de goutteurs de micro-irrigation IrriNex associe 4 mm et 7 mm pour potagers, pelouses et rafraîchissement et brumisation. Vérifiez les composants, les raccords et les options documentés avant de commander.